
昨天我們建立了 IAM 使用者,現在已經能登入 AWS Console。今天來裝 AWS CLI,讓自己的電腦也能透過終端機操作 AWS。
前端平常用 git 管版本、用 npm 管套件; AWS 也提供了 aws 指令,讓我們查詢和管理雲端資源。先把工具裝好,再接回昨天提到的登入憑證。
目前我主要使用 macOS 和 Linux,後續操作會以這兩種環境為主。今天先示範 macOS 的安裝方式,其他作業系統可以參考 aws 的官網。d(・∀・)b
curl -fL "https://awscli.amazonaws.com/AWSCLIV2.pkg" \
  -o "AWSCLIV2.pkg"
安裝包會下載到終端機目前所在的資料夾。
2. 接著執行安裝:
sudo installer -pkg ./AWSCLIV2.pkg -target /
如果出現密碼提示,輸入這台 Mac 的登入密碼。輸入時畫面不會顯示字元,打完按 Enter 即可;這裡使用的是本機密碼,與 AWS 帳號無關。
PS. sudo 會以較高的權限執行後面的指令,預設是本機的 root 權限。這裡因為要把 AWS CLI 安裝到系統目錄,所以需要使用它;和 AWS 的 root 帳號是兩回事喔。
aws --version
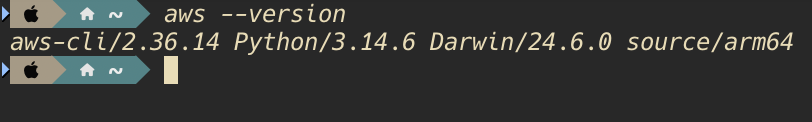
看到 aws-cli/2. 開頭的版本資訊,就代表終端機已經能執行 AWS CLI。後面會使用的 aws login 需要 2.32.0 以上的版本。
如果出現 command not found,可以先重新開啟終端機,再試一次。
工具裝好了,接下來要讓 AWS 知道「現在是誰在操作」。
昨天預告今天要建立一把 access key,也就是「花盆下的備用鑰匙」。不過,既然說了「能不放就不放」,今天就來用另一個方式:透過 aws login 登入,取得會到期的短期憑證,省下手動建立與保管長期金鑰的步驟。
順便補充,credentials 是憑證的總稱,access key 是其中一種;昨天的說法比較簡化,這裡把它補完整。
Profile 可以想成一組有名字的本機設定。我們把這次練習取名為 ironman-lab,方便和其他 AWS 帳號或專案的設定分開;它不會建立新的 IAM 使用者。
aws configure set region ap-northeast-1 --profile ironman-lab
aws configure set output json --profile ironman-lab
aws login --profile ironman-lab
CLI 會嘗試開啟預設瀏覽器。如果沒有自動開啟,可以複製終端機顯示的完整網址,在同一台 Mac 的瀏覽器中開啟。
選擇昨天建立的 IAM 使用者,依畫面要求完成登入、MFA 與授權。這時請保持終端機的指令繼續執行,等待登入完成。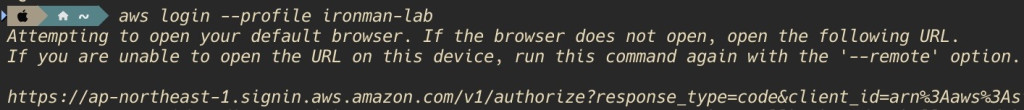
完成後回到終端機,看到 Updated profile ironman-lab to use ... credentials.,就代表 CLI 登入成功了!
5. 確認目前使用的 AWS 身分
aws sts get-caller-identity \
  --profile ironman-lab \
  --no-cli-pager
你就會看到一個 json :
{
    "UserId": "...",
    "Account": "123456789012",
    "Arn": "arn:aws:iam::123456789012:user/<IAM 名稱>"
}
UserId 是 IAM 使用者的唯一識別碼;Account 是所屬 AWS 帳號的 ID;Arn 則是目前身分的完整識別名稱。確認帳號與使用者名稱符合預期,就表示 CLI 使用的是正確身分。
6. 練習完成後登出
aws logout --profile ironman-lab
會看到他寫說清除 ironman-lab 的登入快取,但不會刪除 IAM 使用者。下次登入直接aws login --profile ironman-lab就可以了。
PS. 如果其他本機開發工具已經載入 access token,仍可能繼續使用到它到期;這類 token 的有效期是 15 分鐘,所以登出不一定會讓所有工具立刻失去存取能力。
今天把 AWS CLI 裝好,也用昨天建立的 IAM 使用者完成了終端機登入。之後操作 AWS,除了在 Console 點選,也能透過指令進行。
雲端身分與本機工具準備好了,明天開始認識 Docker,看看怎麼把前端專案和執行環境一起打包!


 iThome鐵人賽
 看影片追技術